Von Manuel Schön · Stand: Oktober 2026
GoHighLevel lässt sich DSGVO-konform einsetzen, wenn Sie drei Dinge sauber regeln: den Auftragsverarbeitungsvertrag, die Rechtsgrundlage für den Datentransfer in die USA und Ihre eigenen Pflichten als Verantwortlicher. Dieser Beitrag zeigt, was im Data Processing Agreement von HighLevel steht, wo Ihre Daten liegen und welche Schritte bei GoHighLevel und DSGVO auf Ihrer Seite bleiben.
Das Wichtigste in Kürze
- Der Auftragsverarbeitungsvertrag (bei HighLevel „Data Processing Addendum“, DPA) gilt automatisch mit Annahme der Nutzungsbedingungen. Eine unterschriebene PDF-Fassung stellt HighLevel zum Download bereit (Stand: Oktober 2026).
- Laut Berechnung von Engage Glow (Oktober 2026) verarbeiten 18 von 19 Unterauftragsverarbeitern von HighLevel Daten in den USA (94,7 Prozent), einer in Indien und keiner in der EU.
- HighLevel gibt an, nach dem EU-U.S. Data Privacy Framework zertifiziert zu sein. Datenschutzbehörden verlangen, dass Sie den Eintrag auf der offiziellen DPF-Liste selbst prüfen.
- Das DPA verspricht eine Meldung von Datenschutzverletzungen innerhalb von 72 Stunden und gibt Ihnen 30 Tage, um neuen Unterauftragsverarbeitern zu widersprechen.
- Gelöschte Kontakte lassen sich in GoHighLevel bis zu 60 Tage wiederherstellen. Das gehört in Ihr Löschkonzept.
Wo speichert GoHighLevel Ihre Daten?
GoHighLevel speichert Kundendaten in den USA, eine EU-Region bietet HighLevel in den geprüften Unterlagen nicht an. Die Infrastruktur läuft auf Google Cloud und Amazon Web Services. Beide Anbieter führt HighLevel als Kerninfrastruktur mit Verarbeitungsstandort USA.
Das Security-Dokument von HighLevel formuliert es eindeutig: Die Produktinfrastruktur befindet sich in den USA, verteilt auf mehrere Availability Zones. Weder das DPA (Stand: Juli 2026) noch die Datenschutzerklärung nennen eine europäische Speicheroption. Die Datenschutzerklärung erwähnt zusätzlich Übermittlungen an verbundene Unternehmen in anderen Ländern, ausdrücklich auch Indien.
Für die Praxis heißt das: Ein reines EU-Hosting ist mit GoHighLevel nicht möglich. Verlangen Branchenvorgaben oder Kundenverträge das, scheidet das Tool aus. Einen Überblick, für wen GoHighLevel grundsätzlich passt, finden Sie in unserem Grundlagenartikel zu GoHighLevel auf Deutsch.
Aus der Praxis anderer Nutzer: Im offiziellen Ideen-Portal von HighLevel fordern europäische Nutzer seit Januar 2025 ein Rechenzentrum in Europa, der Beitrag hat 62 Stimmen (Stand: Oktober 2026). Ein Agenturinhaber aus der EU schreibt dort im April 2025, Kunden in Deutschland reagierten besonders sensibel auf eine Speicherung außerhalb der EU. Standardvertragsklauseln und das Data Privacy Framework reichten oft nicht, um Vertrauen aufzubauen, das Thema werde zunehmend zur Hürde in Kundengesprächen. Andere Nutzer nennen im selben Beitrag Privatkliniken und Heilpraktiker als Kunden, die EU-Server verlangen.
Ein weiterer Vorschlag, GoHighLevel selbst in einer EU-Cloud zu betreiben, steht mit 84 Stimmen auf „under review“ (Stand: Oktober 2026). Eine verbindliche Zusage von HighLevel für eine EU-Region findet sich in keinem der Beiträge.
Welche Unterauftragsverarbeiter setzt GoHighLevel ein?
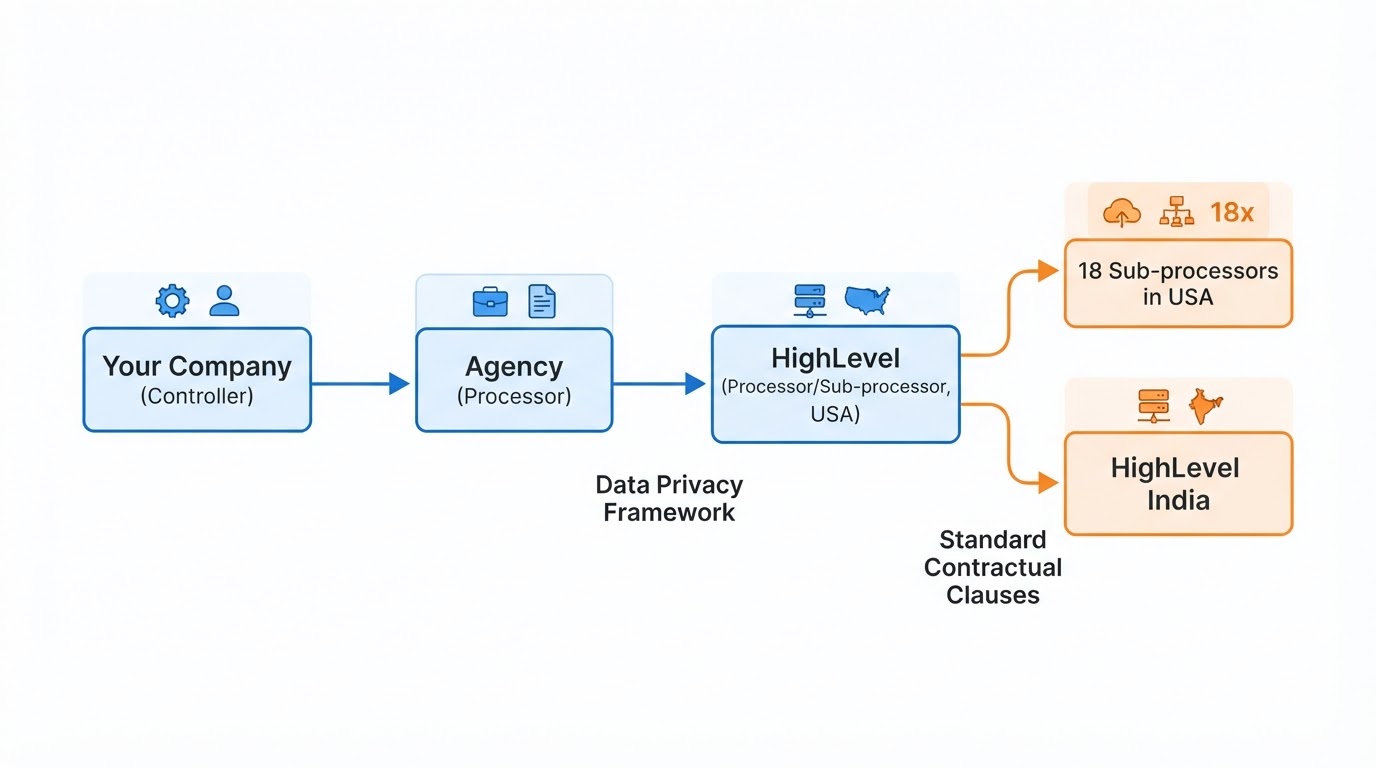
HighLevel listet 19 Unterauftragsverarbeiter, davon 18 mit Verarbeitungsstandort USA und einen in Indien. Vier davon sind KI-Anbieter, darunter OpenAI. Die Liste trägt den Vermerk „Last Modified: September 2025“.
Laut Berechnung von Engage Glow (Oktober 2026) liegt der Anteil der Unterauftragsverarbeiter mit Standort USA bei 94,7 Prozent, der Anteil der KI-Anbieter bei 21,1 Prozent. Berechnet haben wir das, indem wir alle 19 Einträge der offiziellen Sub-Processor-Seite nach angegebenem Standort und Kategorie gezählt haben.
| Kategorie laut HighLevel | Anzahl | Unterauftragsverarbeiter | Standort |
|---|---|---|---|
| Kerninfrastruktur | 2 | Google Cloud, Amazon Web Services | USA |
| Kommunikation | 2 | Twilio, Mailgun | USA |
| Zahlungsabwicklung | 2 | Stripe, Chargebacks911 | USA |
| Datenanalyse und Analytik | 4 | Pendo, ChartMogul, People Data Labs, Mozart Data | USA |
| Support, Workflow, Identitätsprüfung | 3 | Freshworks, Zapier, Persona | USA |
| KI-Funktionen | 4 | OpenAI, BotPress, RetellAI, Synthflow | USA |
| Verbundene Unternehmen | 2 | LeadConnector LLC (USA), HighLevel India (Indien) | USA, Indien |
| Summe | 19 |
Wichtig für Ihre Dokumentation: Für Indien gibt es keinen Angemessenheitsbeschluss der EU-Kommission. Für solche Übermittlungen enthält das DPA Standardvertragsklauseln (Modul 2 und Modul 3). Auf der Sub-Processor-Seite können Sie sich für Benachrichtigungen über Änderungen der Liste eintragen. Tun Sie das, denn die Widerspruchsfrist läuft ab der Mitteilung.
Was regelt der Auftragsverarbeitungsvertrag von GoHighLevel?
Das DPA von HighLevel deckt die Pflichtinhalte nach Art. 28 Abs. 3 DSGVO weitgehend ab und wird mit Annahme der Nutzungsbedingungen Vertragsbestandteil. Sie müssen nichts gesondert unterschreiben. Art. 28 Abs. 9 DSGVO lässt ausdrücklich ein elektronisches Format zu.
Auf der DPA-Seite können Sie zusätzlich eine bereits unterschriebene PDF-Fassung herunterladen. Legen Sie diese zusammen mit dem Abrufdatum in Ihrer Datenschutzdokumentation ab. Das DPA trägt den Vermerk „Last Updated July 2026“ und darf von HighLevel nach vorheriger Mitteilung geändert werden.
Die folgende Tabelle ordnet die acht Pflichtinhalte aus Art. 28 Abs. 3 Satz 2 DSGVO den Abschnitten des DPA zu:
| Pflichtinhalt Art. 28 Abs. 3 | Fundstelle im HighLevel-DPA | Was dort steht |
|---|---|---|
| a) Verarbeitung nur auf Weisung | Abschnitt 3 | Nur auf dokumentierte Weisung; ausdrücklich auch für KI-Funktionen und Anonymisierung |
| b) Vertraulichkeit | Abschnitt 4 | Zugriff nur bei Bedarf, Personal zur Verschwiegenheit verpflichtet |
| c) Sicherheitsmaßnahmen | Abschnitt 5, Appendix I | AES-256 für ruhende Daten, TLS 1.2 oder höher, rollenbasierte Zugriffe, jährliche externe Penetrationstests |
| d) Unterauftragsverarbeiter | Abschnitt 6 | Online-Liste, 30 Tage Widerspruchsfrist, Sonderkündigungsrecht |
| e) Unterstützung bei Betroffenenrechten | Abschnitt 7 | Anfragen werden weitergeleitet und nur auf Ihre Weisung beantwortet |
| f) Unterstützung bei Art. 32 bis 36 | Abschnitt 8 (teilweise) | Meldung von Datenschutzverletzungen innerhalb von 72 Stunden |
| g) Löschung oder Rückgabe | Abschnitt 10 | Löschung oder Rückgabe „promptly“, ohne feste Frist in Tagen |
| h) Nachweise und Audits | Abschnitte 9 und 11 | Audits und Remote-Inspektionen möglich, Aufwand trägt der Kunde |
Zwei Punkte sollten Sie kennen. Erstens nennt das DPA für die Löschung nach Vertragsende keine feste Frist. Zweitens tragen Sie bei einem Audit den Zeitaufwand von HighLevel zu den dann gültigen Stundensätzen.
Ist der Datentransfer in die USA bei GoHighLevel zulässig?
Ja, nach aktueller Rechtslage stützt sich der Transfer auf den Angemessenheitsbeschluss zum EU-U.S. Data Privacy Framework, sofern HighLevel auf der offiziellen DPF-Liste geführt wird. HighLevel gibt im DPA, in der Datenschutzerklärung und im Hilfe-Center an, nach dem EU-U.S. DPF, der UK-Erweiterung und dem Swiss-U.S. DPF zertifiziert zu sein.
Die EU-Kommission hat den Angemessenheitsbeschluss am 10. Juli 2023 erlassen. Er gilt nur für US-Organisationen, die auf der DPF-Liste des US-Handelsministeriums stehen. Für diese Empfänger sind laut Europäischem Datenschutzausschuss keine zusätzlichen Garantien nach Art. 46 DSGVO nötig. Die Datenschutzkonferenz (DSK) betont: Sie als Exporteur müssen prüfen, ob der Empfänger aktuell gelistet ist.
Das Gericht der EU hat den Beschluss am 3. September 2025 bestätigt (Rechtssache T-553/23, Latombe). Der Kläger hat am 31. Oktober 2025 Rechtsmittel zum Europäischen Gerichtshof eingelegt. Kanzleien empfehlen deshalb, Standardvertragsklauseln als Rückfallebene bereitzuhalten. Das DPA von HighLevel enthält solche Klauseln bereits, was einen Wechsel der Rechtsgrundlage erleichtert.
Was gilt, wenn Sie als Agentur GoHighLevel für Kunden nutzen?
Als Agentur sind Sie Auftragsverarbeiter Ihrer Kunden, HighLevel wird dann zum Unterauftragsverarbeiter. Das DPA regelt diesen Fall ausdrücklich. Sie brauchen deshalb mit jedem Kunden einen eigenen Auftragsverarbeitungsvertrag.
Nach Art. 28 Abs. 2 DSGVO dürfen Sie weitere Auftragsverarbeiter nur mit Genehmigung Ihres Kunden einsetzen. Bei einer allgemeinen Genehmigung müssen Sie ihn über Änderungen informieren, damit er widersprechen kann. Art. 28 Abs. 4 verlangt, dass Sie dieselben Datenschutzpflichten an HighLevel weitergeben, die Sie gegenüber Ihrem Kunden eingegangen sind.
So setzen Sie das als Agentur um:
- Hängen Sie die Sub-Processor-Liste von HighLevel als Anlage an Ihren eigenen Auftragsverarbeitungsvertrag.
- Holen Sie eine allgemeine schriftliche Genehmigung für HighLevel und dessen Unterauftragsverarbeiter ein.
- Abonnieren Sie die Änderungsbenachrichtigungen auf der Sub-Processor-Seite.
- Leiten Sie Änderungen so schnell an Ihre Kunden weiter, dass deren Widerspruch innerhalb der 30-Tage-Frist von HighLevel bei Ihnen ankommt.
- Prüfen Sie, ob Ihr Vertrag mit dem Kunden keine strengeren Pflichten enthält als das HighLevel-DPA, etwa feste Löschfristen.
Welche Pflichten bleiben bei Ihnen als Verantwortlichem?
Das DPA regelt nur die Pflichten von HighLevel, Rechtsgrundlage, Information der Betroffenen und Löschkonzept bleiben Ihre Aufgabe. Die DSK stellt klar, dass Ihre Pflichten als Exporteur vom Data Privacy Framework unberührt bleiben. Der Privacy Guide von HighLevel ordnet Kunden ebenfalls als Verantwortliche ein.
Diese Aufgaben fallen typischerweise an:
- Datenschutzerklärung: Nennen Sie GoHighLevel als Empfänger und den Transfer in die USA samt Rechtsgrundlage. Der Privacy Guide von HighLevel empfiehlt, die Datenschutzerklärung auf allen Formularen, Landingpages und Bestellformularen zu verlinken.
- Einwilligungen: Laut Privacy Guide dürfen Einwilligungs-Checkboxen nicht vorausgewählt sein, und Sie müssen die Einwilligung nachweisen können.
- Verzeichnis von Verarbeitungstätigkeiten: Ergänzen Sie GoHighLevel als Auftragsverarbeiter und den Drittlandtransfer.
- Sensible Daten: Das DPA geht davon aus, dass keine besonderen Kategorien personenbezogener Daten verarbeitet werden, es sei denn, Sie melden das vorab. Die Kanzlei Heuking empfiehlt, sensible Daten wie Gesundheitsdaten eher in EU-Rechenzentren zu verarbeiten.
- KI-Funktionen: Nutzen Sie Conversation AI oder Voice AI, fließen Daten an die KI-Unterauftragsverarbeiter. Welche Pflichten seit August 2026 für Chatbots gelten, lesen Sie in unserem Beitrag zu KI-Kundenservice im Mittelstand.
Rechtsfragen im Einzelfall sollten Sie mit Ihrem Datenschutzbeauftragten oder einem Anwalt klären. Dieser Beitrag ist keine Rechtsberatung.
Wie setzen Sie Auskunft und Löschung in GoHighLevel um?
Für Auskunft exportieren Sie die Kontaktdaten als CSV, für die Löschung nutzen Sie die Löschfunktion unter Contacts, beides dürfen nur Admins. Beachten Sie: Gelöschte Kontakte bleiben 60 Tage wiederherstellbar, erst danach entfernt HighLevel sie dauerhaft.
Auskunft (CSV-Export) laut HighLevel-Hilfe:
- Öffnen Sie im Sub-Account Contacts > Smart Lists.
- Filtern Sie nach der betroffenen Person und setzen Sie das Häkchen.
- Wählen Sie über Manage Fields die Spalten aus. Exportiert werden nur sichtbare Spalten.
- Klicken Sie auf More > Export und bestätigen Sie mit Export.
- Laden Sie die Datei unter Contacts > Bulk Actions herunter. Der Link bleibt 30 Tage aktiv.
Löschung laut HighLevel-Hilfe:
- Öffnen Sie Contacts und markieren Sie den Kontakt per Checkbox.
- Klicken Sie auf Delete (Papierkorbsymbol).
- Geben Sie zur Bestätigung DELETE ein.
- Prüfen Sie den Status unter Bulk Actions.
Mit dem Kontakt löscht GoHighLevel auch Gespräche, Notizen, Aufgaben und Aktivitätsverlauf. Die Wiederherstellung innerhalb von 60 Tagen erfolgt über das Drei-Punkte-Menü neben Add Contact und Restore. Wer löschen darf, legen Sie unter Settings > My Staff fest. Daten außerhalb von GoHighLevel, etwa in angebundenen Tools, müssen Sie separat löschen. Wie solche Tools ihre Daten speichern, zeigt unser Vergleich zum automatisierten Rechnungseingang mit n8n, Make und Candis.
Checkliste: GoHighLevel DSGVO-konform einrichten
Mit diesen acht Punkten haben Sie die wichtigsten Datenschutzpflichten für GoHighLevel abgedeckt. Arbeiten Sie die Liste vor dem ersten Live-Formular ab.
- ✓ Unterschriebene DPA-Fassung als PDF herunterladen und mit Datum ablegen
- ✓ Eintrag von HighLevel auf der offiziellen DPF-Liste prüfen und als Screenshot dokumentieren
- ✓ Änderungsbenachrichtigungen für die Sub-Processor-Liste abonnieren
- ✓ Datenschutzerklärung um GoHighLevel, Unterauftragsverarbeiter und USA-Transfer ergänzen
- ✓ Einwilligungs-Checkboxen in Formularen ohne Vorauswahl anlegen
- ✓ Verzeichnis von Verarbeitungstätigkeiten aktualisieren
- ✓ Prozess für Auskunft und Löschung festlegen, inklusive der 60-Tage-Wiederherstellungsfrist
- ✓ Als Agentur: eigenen Auftragsverarbeitungsvertrag mit jedem Kunden abschließen
Häufige Fragen zu GoHighLevel und DSGVO
Muss ich den AVV von GoHighLevel separat unterschreiben?
Nein. Das Data Processing Addendum wird mit Annahme der Nutzungsbedingungen Vertragsbestandteil. Art. 28 Abs. 9 DSGVO erlaubt ein elektronisches Format. Eine bereits unterschriebene PDF-Fassung können Sie auf der DPA-Seite von HighLevel herunterladen.
Kann ich bei GoHighLevel einen Serverstandort in der EU wählen?
Nein. Laut den Unterlagen von HighLevel liegt die Infrastruktur in den USA bei Google Cloud und Amazon Web Services. Eine EU-Region nennt keines der geprüften Dokumente.
Ist GoHighLevel nach dem Data Privacy Framework zertifiziert?
HighLevel gibt im DPA, in der Datenschutzerklärung und im Hilfe-Center an, nach dem EU-U.S. Data Privacy Framework zertifiziert zu sein. Die Datenschutzkonferenz verlangt, dass Sie den aktuellen Eintrag auf der offiziellen DPF-Liste selbst prüfen. Dokumentieren Sie diese Prüfung mit Datum.
Was passiert, wenn der EuGH das Data Privacy Framework kippt?
Das Gericht der EU hat den Angemessenheitsbeschluss am 3. September 2025 bestätigt, gegen das Urteil läuft ein Rechtsmittel beim EuGH. Fällt der Beschluss, entfällt diese Rechtsgrundlage. Das DPA von HighLevel enthält bereits Standardvertragsklauseln, die dann als Grundlage dienen können, ergänzt um eine eigene Risikobewertung.
Wie lange bleiben gelöschte Kontakte in GoHighLevel gespeichert?
Gelöschte Kontakte lassen sich laut HighLevel-Hilfe bis zu 60 Tage wiederherstellen. Danach werden die Daten dauerhaft entfernt. Diese Frist sollten Sie in Ihrem Löschkonzept und in Antworten auf Löschanfragen berücksichtigen.
Fazit
GoHighLevel und DSGVO passen zusammen, solange Sie den USA-Transfer bewusst akzeptieren und Ihre eigenen Pflichten dokumentieren. Das DPA deckt die Pflichtinhalte nach Art. 28 DSGVO weitgehend ab, ein EU-Hosting gibt es aber nicht, und 18 von 19 Unterauftragsverarbeitern sitzen in den USA.
Unsere Empfehlung: Laden Sie das unterschriebene DPA herunter, prüfen Sie den DPF-Eintrag, abonnieren Sie die Sub-Processor-Liste und arbeiten Sie die Checkliste ab, bevor Sie das erste Formular live schalten. Brauchen Sie zwingend EU-Hosting oder verarbeiten Sie Gesundheitsdaten, prüfen Sie Alternativen mit EU-Hosting.
Quellen
- HighLevel: Customer Data Processing Addendum (Stand Juli 2026, abgerufen Oktober 2026)
- HighLevel: Sub-Processors (Stand September 2025, abgerufen Oktober 2026)
- HighLevel: Privacy Policy (Stand Juli 2026, abgerufen Oktober 2026)
- HighLevel Hilfe-Center: GDPR Compliance and Data Privacy (Stand September 2025, abgerufen Oktober 2026)
- HighLevel: Security and Compliance Overview (PDF) (Stand Juli 2023, abgerufen Oktober 2026)
- HighLevel: Privacy Guide for Customers (PDF) (Stand August 2023, abgerufen Oktober 2026)
- HighLevel Hilfe-Center: How To Delete Contacts and Their Data (Stand Juni 2025, abgerufen Oktober 2026)
- HighLevel Hilfe-Center: How to Export Contacts to a CSV (Stand Dezember 2025, abgerufen Oktober 2026)
- Datenschutzkonferenz: Anwendungshinweise zum Angemessenheitsbeschluss EU-USA (PDF) (September 2023)
- Europäischer Datenschutzausschuss: Informationsvermerk zum Angemessenheitsbeschluss USA (PDF) (abgerufen Oktober 2026)
- EU-Kommission: Adequacy decisions (abgerufen Oktober 2026)
- Heuking: EuG bestätigt Wirksamkeit des EU-US Data Privacy Framework (September 2025)
- WilmerHale: European Court of Justice to Review Challenge to EU-U.S. Data Privacy Framework (Dezember 2025)
- Gesellschaft für Datenschutz: Art. 28 DSGVO Auftragsverarbeiter (abgerufen Oktober 2026)
- HighLevel Ideas: Need for GHL to be fully GDPR compliant for European agencies & clients (Kommentare 2020 bis 2026, abgerufen Oktober 2026)
- HighLevel Ideas: Data Processing Center in Europe (Januar 2025, abgerufen Oktober 2026)
- HighLevel Ideas: Self-hosting option for GoHighLevel via AWS or Azure (Juli 2025, abgerufen Oktober 2026)